Omnissa Horizon 8 2609: Dieses Release zeigt, wohin sich der Digital Workspace entwickelt
KI direkt im virtuellen Desktop, neue Freiheiten bei der Infrastruktur und handfeste Verbesserungen bei Security und Operations: Horizon 8 2609 ist für mich deutlich mehr als ein gewöhnliches Feature-Update. Omnissa liefert hier an mehreren Stellen genau die Funktionen, die in modernen Enterprise-VDI-Umgebungen relevant sind.
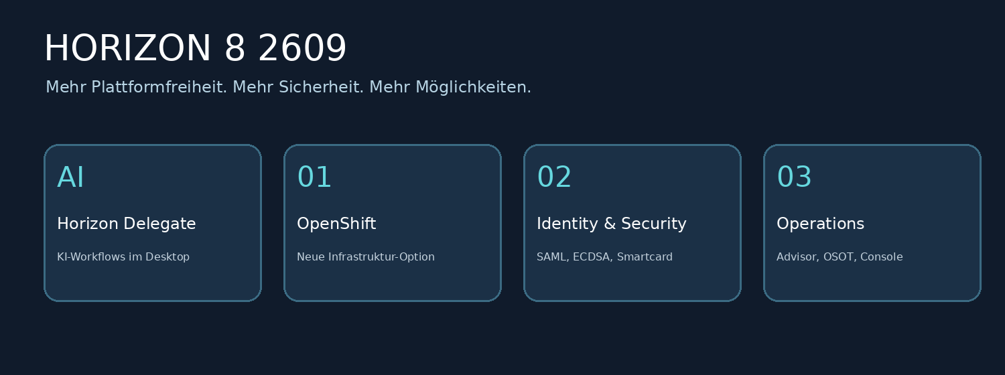
Meine Top-Highlights auf einen Blick
| Highlight | Was ist neu? | Meine Einordnung | |
|---|---|---|---|
| Horizon Delegate (LA) | KI-Agent für mehrstufige Aufgaben im virtuellen Desktop | Ein spannender Schritt vom reinen Workspace zum produktiven Assistenten. | |
| Red Hat OpenShift (LA) | Horizon-Infrastruktur und Pools auf OpenShift | Mehr Wahlfreiheit für die Plattformstrategie. | |
| Identity & Security | SAML 2.0 für Admin Console, ECDSA Smartcard SSO und Blast | Relevant für Zero Trust und regulierte Umgebungen. | |
| Cloud Pod Architecture | Zentrale TLS-/Cipher-Konfiguration auf Federation-Ebene | Weniger Konfigurationsdrift zwischen Pods. | |
| Operations & Experience | Advisor, OSOT, Console-Filter, Blast-MTU-Erkennung | Viele kleine Verbesserungen mit echtem Betriebsnutzen. |
Horizon Delegate: KI wird Teil des digitalen Arbeitsplatzes
Das ist für mich das Highlight des Releases. Horizon Delegate bringt einen KI-Agenten in den Horizon Web Client. Benutzer können mehrstufige Aufgaben per Chat anstossen; der Agent arbeitet innerhalb des virtuellen Desktops mit den Berechtigungen und dem Benutzerkontext der jeweiligen Person.
Das Entscheidende: Für diesen Agenten ist weder eine dedizierte GPU auf dem Endgerät noch eine vGPU in der virtuellen Maschine erforderlich. Die KI-Verarbeitung erfolgt über GitHub Copilot in der Cloud. Gerade bei grossen VDI-Umgebungen ist das architektonisch interessant, weil KI-Funktionen nicht automatisch zusätzliche GPU-Kapazität im Rechenzentrum verlangen.
Wichtig für die Planung: Horizon Delegate ist aktuell Limited Availability. Unterstützt werden der Horizon Web Client ab 2609, Windows Single- und Multi-Session-Desktops sowie GitHub Copilot mit eigenen Enterprise-Lizenzen. Der Einsatz setzt die Freischaltung über Omnissa voraus. Datenflüsse, Berechtigungen und Compliance müssen vor dem Einsatz bewertet werden.
Meine Einschätzung: Hier zeigt Omnissa eine klare Vision. VDI wird nicht nur bereitgestellt und abgesichert – der Workspace wird selbst zur Plattform für neue Formen der Zusammenarbeit und Automatisierung.
Horizon auf Red Hat OpenShift: Mehr Plattformfreiheit
Mit Horizon 8 2609 wird der Betrieb von Horizon-Infrastruktur auf Red Hat OpenShift als Limited Availability unterstützt. Dazu gehören Connection Server, Unified Access Gateway und Edge-Appliances sowie automatisierte und manuelle Desktop-Pools.
Für Unternehmen mit einer OpenShift-Strategie eröffnet das eine interessante zusätzliche Architekturvariante. Es geht nicht darum, bestehende vSphere-Umgebungen über Nacht abzulösen. Vielmehr erweitert Omnissa die Wahlmöglichkeiten – und genau diese Flexibilität ist für langfristige Digital-Workspace-Strategien wertvoll.
Architekturhinweis: Limited Availability bedeutet hier laut Omnissa produktionsreif und vollständig unterstützt, jedoch nur für ausgewählte, qualifizierte Kunden. Ein allgemeiner GA-Status ist damit noch nicht verbunden.
Security und Identity: Viele Details, die im Enterprise zählen
SAML 2.0 für die Horizon Admin Console
Die Admin Console unterstützt neu SAML-2.0-Authentifizierung mit Enterprise Identity Providern, darunter Microsoft Entra ID, Okta und PingFederate. Sowohl SP- als auch IdP-initiierte Anmeldungen werden unterstützt; ein Break-Glass-Zugang bleibt vorgeschrieben. Das ist ein sinnvoller Schritt zu einer konsistenten Identity-Strategie auch für administrative Zugriffe.
ECDSA und Smartcard SSO
Der Windows Agent unterstützt Smartcard Single Sign-on mit ECDSA-Zertifikaten. Standardmässig kommt der Windows CNG Key Storage Provider zum Einsatz. Auch Blast unterstützt ECDSA-Zertifikate zur TLS-Identitätsprüfung. Für Umgebungen mit Smartcards, PKI und hohen Sicherheitsanforderungen sind das sehr relevante Erweiterungen.
Zusätzliche Kontrollmöglichkeiten
Neu sind clientseitige Clipboard-Richtlinien, ein separater Port für die Wiedergabe von Session Recordings sowie zentral verwaltbare SAML-Signing- und Encryption-Zertifikate in der Console. Diese Funktionen helfen dabei, Sicherheitszonen und administrative Prozesse sauberer zu trennen.
Cloud Pod Architecture: Konsistenz statt Konfigurationsdrift
Wer mehrere Horizon Pods betreibt, kennt die Bedeutung einheitlicher TLS- und Cipher-Konfigurationen. Mit 2609 können diese Einstellungen für die Inter-Pod-Kommunikation auf Federation-Ebene definiert und über Global LDAP verteilt werden. Das reduziert das Risiko unterschiedlicher Konfigurationen zwischen Connection Servern und vereinfacht die Governance.
Gerade in komplexen oder stark regulierten Umgebungen ist das für mich eines dieser Features, die auf einer Marketingfolie unspektakulär wirken, im Betrieb aber einen echten Unterschied machen.
Besserer Betrieb und bessere User Experience
Auch abseits der grossen Neuerungen hat Omnissa sinnvoll nachgebessert:
- Blast Extreme erkennt die maximal nutzbare UDP-Paketgrösse bis 1500 Byte automatisch – mit dem Ziel, Verbindungsabbrüche bei kleineren MTUs zu reduzieren.
- Horizon Advisor unterstützt neu Installation, Upgrades und Pre-Checks für Connection, Replica und Enrollment Server.
- Das OS Optimization Tool ergänzt Optimierungen für Windows 11 ab 23H2, unter anderem für dauerhaft laufende ETW-Autologger.
- Die Horizon Console bietet Inline-Filter direkt in den Tabellen und zeigt Security Advisories für zentrale Komponenten an.
- Der Linux Agent erhält unter anderem verbesserte Client-Drive-Redirection, DKMS-Unterstützung für USB-Redirection und Clipboard-Bilder.
Nicht nur Features: Auch die behobenen Probleme sind relevant
In den Release Notes finden sich mehrere Fixes, die Administratoren aus dem Alltag kennen dürften: ein True-SSO-Problem nach dem Upgrade auf 2606, steigender Speicherverbrauch des Connection Servers, langsame Console-Seiten, sporadische Probleme bei CPA-Key-Rotationen und schwarze Bildschirme bei Verbindungen – insbesondere mit NVIDIA-GPUs. Das ist für mich ein wichtiges Signal: Omnissa investiert nicht nur in Innovation, sondern auch in Stabilität und Betriebssicherheit.
Was ich vor einem Upgrade prüfen würde
- Kompatibilitätsmatrix für Connection Server, Agents, Clients, UAG und Infrastruktur prüfen; der 2609 Agent wird auch mit dem 2603 ESB Server unterstützt.
- Known Issues gezielt bewerten: Unter anderem ist für Instant Clones mit mehr als ungefähr 1’000 Desktops auf vSphere 9.1 ein Provisioning-Problem ohne Workaround dokumentiert (HZN-11399).
- Smartcard-, True-SSO-, SAML- und Zertifikatsketten in einer Testumgebung validieren.
- Bei Cloud Pod Architecture die TLS-/Cipher-Standards und die Replikation über die Federation testen.
- Neue Limited-Availability-Funktionen separat hinsichtlich Freigabe, Lizenzierung, Security und Betriebsmodell beurteilen.
Mein Fazit: Genau diese Entwicklung will ich von Omnissa sehen
Was mir an Horizon 8 2609 besonders gefällt, ist die Kombination aus Vision und Praxis. Mit Horizon Delegate zeigt Omnissa, wie KI den digitalen Arbeitsplatz verändern kann. Mit OpenShift wächst die Plattformfreiheit. Und mit den Verbesserungen rund um Identity, Zertifikate, Cloud Pod Architecture und Operations werden gleichzeitig die Grundlagen für einen stabilen und sicheren Enterprise-Betrieb gestärkt.
Für mich ist das ein starkes Release – und ein sehr gutes Zeichen dafür, wohin Omnissa Horizon unterwegs ist. Nicht jedes neue Feature ist bereits für jeden Kunden sofort einsetzbar. Aber die Richtung stimmt, und sie ist aus Sicht eines Solution Architects ausgesprochen spannend.
Bei soulTec begleiten wir Unternehmen bei Architektur, Design, Modernisierung und Betrieb ihrer Omnissa-Umgebungen. Wer die Neuerungen von Horizon 8 2609 im eigenen Kontext bewerten möchte, kann sich gerne mit uns austauschen.
Quelle und weiterführende Informationen
Omnissa Horizon 8 2609 Release Notes (22.10.2026): https://docs.omnissa.com/horizon8-rn-V2609/Horizon8-ReleaseNotes
Hinweis: Dieser Beitrag ist eine persönliche technische Einordnung ausgewählter Neuerungen. Für Supportstatus, Einschränkungen, Kompatibilität und Upgradeentscheidungen sind die jeweils aktuellen Omnissa-Dokumentationen massgebend.







Leave a Reply