Kritische OpenJDK-Lücke in Horizon, UAG und Access: Was ihr jetzt tun solltet»
Gestern Abend ist bei Omnissa ein Security Advisory veröffentlich worden, welches ich nicht einfach aus dem Posteingang löschen würde. Seit heute Morgen kommen auch schon die ersten Fragen von Kunden rein. Deshalb fasse ich hier kurz zusammen, worum es geht, wer betroffen ist und was ich euch rate.
Worum es geht
Mit OMSA-2026-0003 informiert Omnissa über eine Schwachstelle in OpenJDK, also in der Java-Laufzeitumgebung, auf der mehrere Omnissa-Produkte aufbauen. Die Lücke hat die Kennung CVE-2026-114938 und wird von Omnissa als kritisch eingestuft, mit einem CVSS-Wert von bis zu 9.8.
Konkret handelt es sich um einen sogenannten Out-of-Bounds Write. Wer über das Netzwerk an die betroffenen Java-Dienste herankommt, kann damit im besten Fall einen Dienstausfall auslösen, im schlechtesten Fall eigenen Code auf dem System ausführen. Bei Komponenten wie dem Unified Access Gateway, das direkt im Internet steht, ist das kein theoretisches Risiko.
Wer ist betroffen?
Betroffen sind die On-Premise-Produkte. Hier die Übersicht aus dem Advisory, etwas vereinfacht:
| Produkt | Betroffene Versionen | Stand heute |
|---|---|---|
| Horizon Connection Server | neuer als 2312.1 | Fix ausstehend, Workaround KB 6001932 |
| Horizon Agent (Windows und Linux) | Horizon 8 2312.2 and 2406 through Horizon 2609 | Fix ausstehend, Workaround KB 6001932 |
| Unified Access Gateway | neuer als 2406 | Fix ausstehend, Workaround KB 6001933 |
| Omnissa Access | 24.12.1.0, 24.12.2.0, 26.07, 26.10 | Patch verfügbar |
| Omnissa Access Connector (Windows) | 26.05, 26.10 | Patch verfügbar |
Für Omnissa Access und den Access Connector gibt es also bereits Patches im Customer Connect Portal. Für Horizon und den UAG ist die eigentliche Korrektur noch in Arbeit, dort helfen vorerst nur die Workarounds. Welche Produkte nicht betroffen sind, listet Omnissa in KB 6001878. Die SaaS-Angebote sind laut Omnissa noch in Abklärung.
Meine Empfehlung
Wartet bitte nicht auf das nächste reguläre Update. Bei einer Lücke mit 9.8 Punkten, die über das Netzwerk ausnutzbar ist, würde ich die Workarounds so schnell wie möglich umsetzen, beim UAG am besten noch heute. Wo es schon einen Patch gibt, also bei Access und dem Access Connector, spielt diesen direkt ein.
Was man leicht übersieht: Auch die Horizon Agents sind betroffen, und zwar in allen Versionen. Wer mit Instant Clones arbeitet, sollte daran denken, dass Änderungen am Agent ins Golden Image gehören, sonst sind sie beim nächsten Rebuild wieder weg.
Und ganz wichtig: Ein Workaround ersetzt den Fix nicht. Sobald Omnissa die Runtime-Fixes für Horizon und UAG freigibt, gehören diese eingespielt. Am einfachsten meldet ihr euch für die E-Mail-Benachrichtigungen von Omnissa an, dann verpasst ihr kein Update am Advisory.
Meine Checkliste
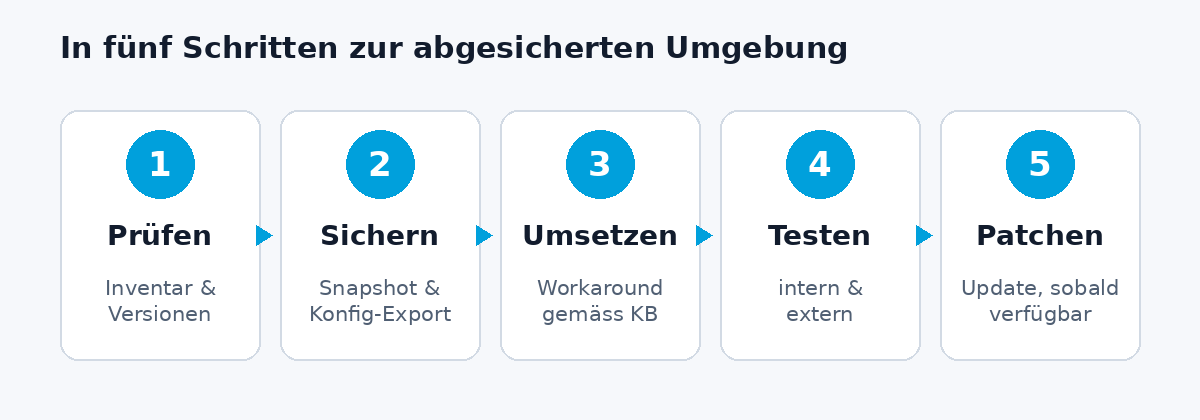
So gehen wir bei unseren Kunden vor. Nehmt die Liste gerne als Vorlage für eure eigene Umgebung.
1. Prüfen
-
- ☐ Connection Server (inkl. Replicas) und Versionen erfasst
-
- ☐ Alle Unified Access Gateways (inkl. HA-Knoten) und Versionen erfasst
-
- ☐ Golden Images und Desktops mit Horizon Agent erfasst
-
- ☐ Omnissa Access und Access Connector geprüft, falls im Einsatz
-
- ☐ Advisory und KB-Artikel gelesen, Wartungsfenster festgelegt
2. Sichern
-
- ☐ UAG-Konfiguration exportiert
-
- ☐ Snapshots von Connection Servern, UAGs und Access erstellt
-
- ☐ Backup der Horizon-Konfiguration vorhanden
3. Umsetzen
-
- ☐ Workaround auf allen Connection Servern und Agents gemäss KB 6001932
-
- ☐ Golden Images angepasst und Pools neu ausgerollt
-
- ☐ Workaround auf allen UAGs gemäss KB 6001933
-
- ☐ Patches für Access und Access Connector installiert
-
- ☐ Bei mehreren Servern: einen nach dem anderen, damit der Zugriff erhalten bleibt
4. Testen
-
- ☐ Anmeldung intern und extern über den UAG, inkl. MFA bzw. SAML
-
- ☐ Desktops und Apps starten, Client und HTML Access
-
- ☐ Logs und Admin-Konsolen ohne neue Fehler
5. Patchen und abschliessen
-
- ☐ Snapshots nach erfolgreichem Test entfernt und Änderungen dokumentiert
-
- ☐ Für die Omnissa-Benachrichtigungen angemeldet
-
- ☐ Runtime-Fixes für Horizon und UAG eingespielt, sobald verfügbar
Wie wir euch unterstützen
Ich weiss, so ein Advisory kommt nie im passenden Moment. Wenn ihr unsicher seid, ob und wie stark eure Umgebung betroffen ist, oder einfach keine Zeit habt, das selber anzugehen: Meldet euch bei uns. Wir schauen uns eure Komponenten an, setzen die Workarounds und Patches mit euch um und testen danach gemeinsam, ob alles wieder sauber läuft. Und sobald die finalen Fixes da sind, kümmern wir uns auch darum.
Ein kurzer Anruf oder eine Mail an mich oder euren soulTec-Ansprechpartner genügt.


Leave a Reply